


客户实践 · 政务篇
某省级大数据局承担全省政务系统终端的安全管理职责,对安全工作始终高度重视:边界网关、流量探针与态势感知平台均已部署到位,网络侧监测、流量分析与态势感知能力趋于体系化,形成安全运营中必不可少的感知与研判底座。
底子扎实,下一步的运营要求也随之提高——安恒 EDR 补齐了其在安全运营上的最后一块短板:态势感知负责风险的发现与研判,EDR 与之联动,在终端侧完成根因清除与处置执行,使每台终端实现资产可识别、行为可监测、处置可执行。
告警发现之后,处置如何闭环
面对持续产生的告警,处置路径十分清晰:态势感知完成研判后,发出处置指令,由 EDR 承接处置动作——连接阻断、病毒查杀与主机隔离,在终端侧完成根因清除。
▍ 检测、溯源、处置:闭环的最后一环
在检测、溯源、处置这条链路上,EDR 补上的是终端这一环:依托终端侧的原始数据与本地执行能力,处置动作可直接作用于具体进程与文件对象。
检测阶段:全量采集终端行为,攻击是否成功落地、对应哪个进程,均可回溯确认。
溯源阶段:NAT 与动态地址层层转换,流量侧地址难以对应真实主机;EDR 从终端侧直接定位主机与发起外联的威胁进程。
处置阶段:一并清除恶意进程、注册表项与计划任务,根因不留,告警不再回头。
这一环未能闭合,运营成本随之上升:安全团队的时间被反复的人工核查占用,威胁未清干净,风险敞口长期存在。
终端侧的精准溯源与响应处置能力,承接了这一环。两者衔接之后,处置的完整性与执行效率将会大大提升。
联动机制拆解:从数据采集到处置执行
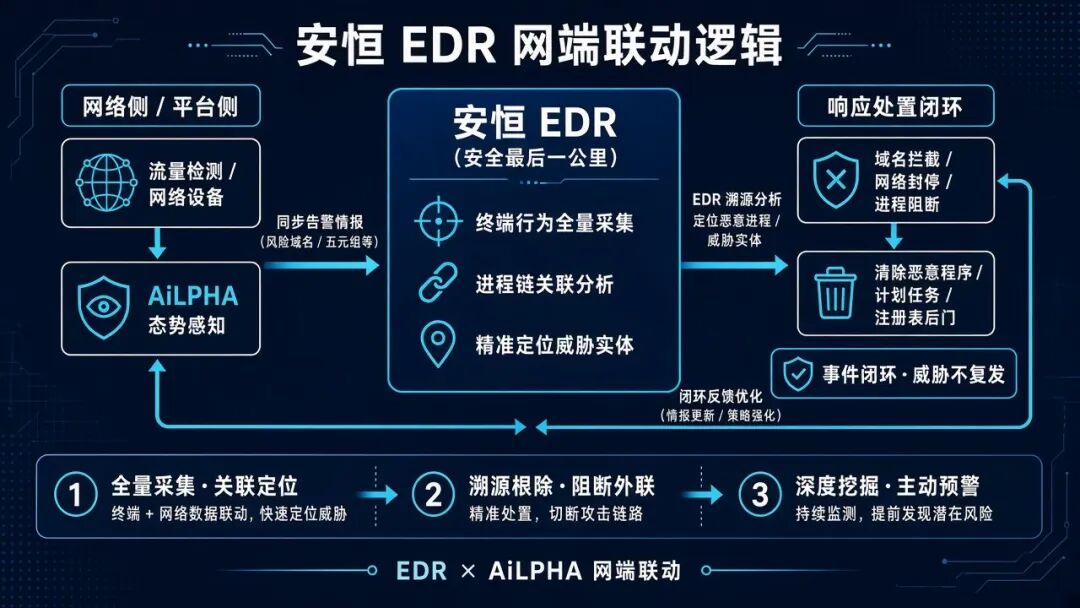
▍ 终端侧:全量数据采集
安恒 EDR 在终端侧同步开展两类工作:
完成资产指纹识别与脆弱性扫描;
对终端行为进行全量采集与进程链关联——覆盖文件落地、进程创建、注册表与计划任务写入、C2 外联等攻击链各环节,均形成完整可查的行为记录。
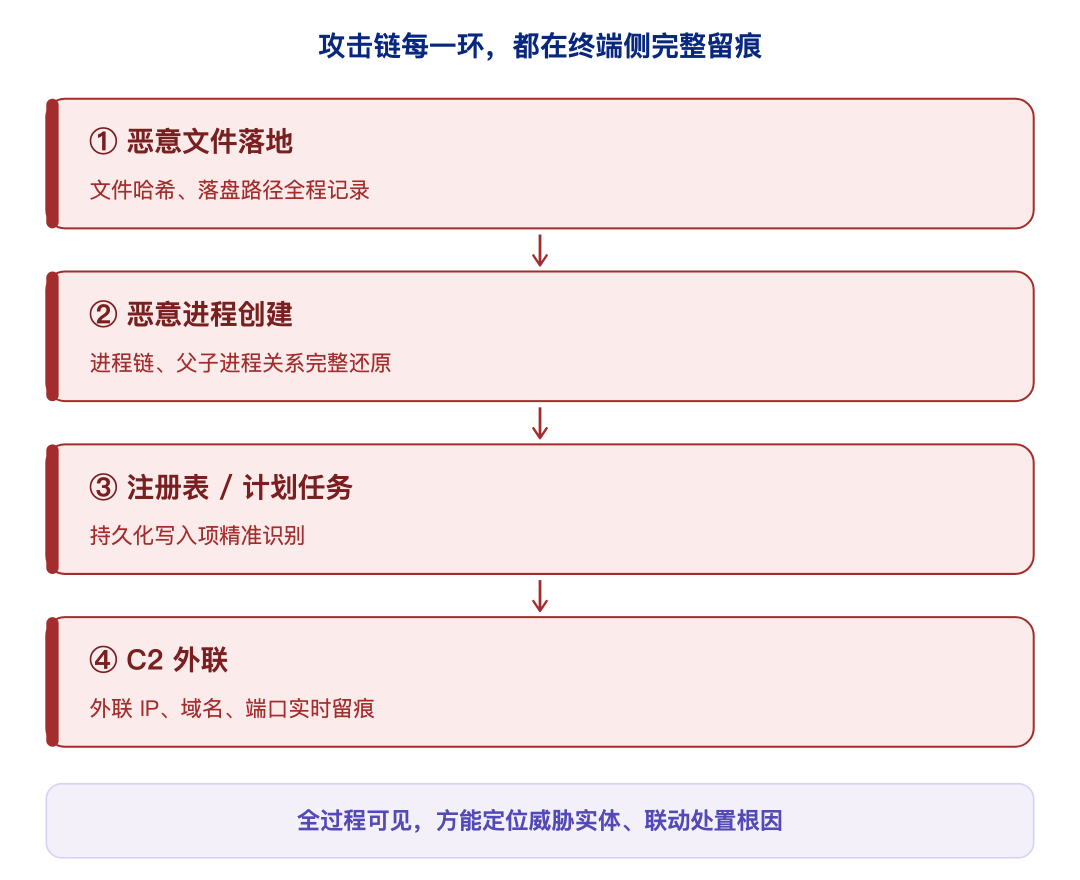
▍ 平台侧:资产汇聚与安全事件生成
终端侧数据通过资产同步上报至 AiLPHA 态势感知,经三步处理形成可处置结论:
资产汇聚:进程、服务与注册表启动项统一纳入平台视图;
聚合建模:输出访问关系、行为画像与脆弱性视图;
关联分析:网络侧告警、终端侧告警 × 进程 / 文件操作关联,生成完整安全事件报告。
风险由此落到具体的终端与进程;这些数据同样是态势感知开展深度威胁建模的关键输入。
▍ 回归终端:处置动作执行
平台研判完成后,将具体的处置动作下发至 EDR:阻断指定 IP、端口与域名的访问,下发病毒查杀任务,或对主机执行一键隔离等。由此,处置动作可直接作用于威胁所在的终端与进程,执行结果留存于 EDR,支持随时查询与追溯。

事件闭环、响应提速、资产台账清晰
▍ 事件闭环:由反复告警转向一次根除
处置执行完毕后,EDR 将执行结果与终端状态回传平台:隔离是否成功、病毒是否清除、终端是否在线受防护,运营人员无需切换平台即可核实。
根因同时被清除——先阻断 IP、端口与域名访问,切断 C2 外联与横向渗透路径,再删除恶意程序、计划任务与注册表驻留项,实现根因式闭环处置,同类事件不再复发。

▍ 响应提速:由逐台排查转向一键处置
依托 EDR 上报的高质量告警与威胁实体智能提取能力,可实现勒索威胁实体一键清除、勒索风险一键遏制。
面对勒索等多阶段攻击,EDR 的全量行为数据结合 AiLPHA 的大数据关联分析与场景化建模,能够在攻击链完全展开之前识别异常行为,实现网络侧与终端侧的协同联动、分层拦截。
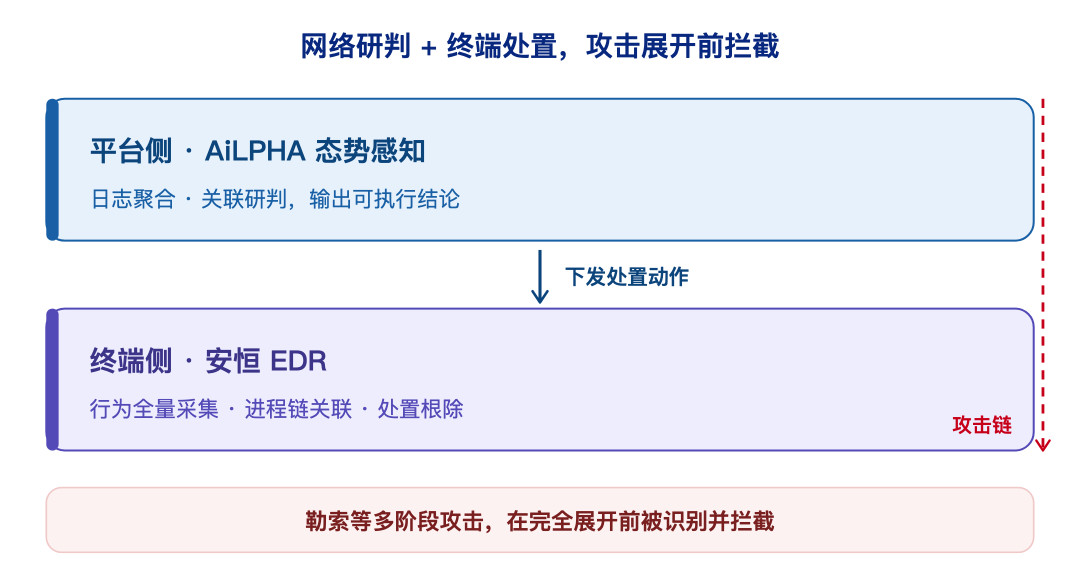
▍ 资产台账清晰:终端可见,成效可量化
依托资产同步,平台形成完整的终端资产台账——终端规模、系统版本、运行服务与脆弱性分布均可实时掌握。
每一次处置均留有记录与结果,运营成效得以量化呈现;分散的终端信息由此汇聚为统一、可运营的资产底数。
安恒 EDR 补齐安全运营最后一块短板之后,体系更完整
研判直达执行:平台研判出的风险,有了落到终端的执行出口。
处置反哺研判:端侧每一次处置与回传,成为平台下一轮研判的输入。
运营边界延伸:安全运营的覆盖从网络侧延伸至每一台终端。
从发现到闭环,安全运营真正贯通为一条完整链路。


