


同一条客户手机号,客服要看完整的 11 位,风控只要看见后 4 位,审计只想看脱敏后的日志——三个人该看到的"量"完全不同,可很多单位到现在还没解决这个最朴素的问题。零信任讲了这么多年,不少人还停留在"网络不信任、身份要验证"的层面,但真正难啃的骨头在数据本身。谁能按"身份 + 角色"动态决定这条数据露出多少,谁才真正把零信任落到了数据层;换句话说,RBAC 式动态脱敏(先说句大白话:就是"按你的岗位决定你能看见数据多少"的能力),正在从"锦上添花"变成数据访问的"标配基建"。
这类场景在客户现场几乎每周都能撞见:BI 分析报表里明文手机号、身份证号满天飞;给合作方开放的 API,返回包里明文暴露着几万条身份证;外包人员导出的 Excel 里,密密麻麻全是未脱敏的敏感字段。更尴尬的是,同一份"手机号",在 CRM 叫 Mobile(BEEP),在风控叫 phone_no,在日志里又叫 tel——字段名都不统一,更别提按角色差异化展示了。

关于"数据层零信任该怎么落地",圈子里有三种典型声音:
一种说"上个静态脱敏不就完了";
一种说"加个堡垒机把人管住就行";
还有一种坚持"零信任是网络层的事,跟数据关系不大"。
这三种说法单独看都有道理,但合在一起只答对了一半——它们解决的都是"通道"和"人"的问题,唯独没解决"数据按角色该露多少"这个核心。答案,是 RBAC 式动态脱敏。
静态脱敏、堡垒机仅管控访问通道与操作人员,无法解决 “不同角色应当看到多少数据” 这一核心问题。数据层零信任核心是落实最小权限、可用不可见原则,数据安全(885942)分类分级是 RBAC 式动态脱敏落地的底层底座,任子行(300311)数安三件套助力企业将零信任能力下沉至数据访问层面。
任子行(300311)依托行业 AI 大模型,落地数据层零信任RBAC 动态脱敏闭环:
1. 数安智鉴 数据安全分类分级系统:
AI 识别多源系统同源异名字段,完成数据安全(885942)分类分级,输出字段敏感等级,构建 “角色 字段 敏感级” 管控矩阵,作为 RBAC 脱敏策略的判定基准;
2. 数安脱敏 动态脱敏模块:
基于 RBAC 角色模型执行差异化脱敏,完成掩码、泛化、阻断等动作,实现不同角色获取对应粒度敏感数据;
3.数安智枢 数据安全管理平台:
脱敏策略统一定义、解析、集中下发,支持网关 / 代理低改造接入,全流程操作审计留痕;联动数安智巡 数据安全(885942)风险检测系统7×24 监测数据访问与脱敏执行行为,落实零信任持续验证。
数据层零信任的底座,是"最小权限 + 可用不可见"
零信任的经典定义来自 NIST SP 800-207(2020)——"永不信任、持续验证"。但当数据开始跨部门、跨系统、跨 API 流动时,边界防火墙就够不着了。IBM《2024 年数据泄露成本报告》里有个扎心数据:40% 的泄露事件涉及横跨公有云、私有云和本地的混合环境数据,这类事件平均成本超过 500 万美元,识别并遏制平均要 283 天。换句话说,数据一旦流动起来,靠"划边界"守不住,必须靠"看清身份、按需给数据"的最小权限原则。

RBAC 建模是动态脱敏的骨架
角色 × 字段敏感级,一张矩阵定基线
RBAC 的核心是依据角色分配数据访问权限,根据客服、风控、审计等身份,控制数据的可见范围与展示形式。不少机构推进脱敏工作的卡点,在于无法厘清访问主体与可访问数据的对应关系。 行业中有典型实践案例:某银行手机号字段在二十余个业务系统中存在不同命名。若没有沉淀角色 — 字段 — 敏感级别矩阵,脱敏策略只能逐字段硬编码,字段别名一旦遗漏,就会造成批量数据泄露。 金融行业已有规范指引,JR/T 0197-2020《金融数据安全(885942) 数据安全(885942)分级指南》对数据按照敏感度划分层级,实质上是为 RBAC 权限模型的搭建奠定基础。

策略引擎的三层架构(定义—解析—执行)
直接决定落地成本。
这套架构为定规则(谁该看什么)→ 识场景(这次是谁、在哪、为什么看)→ 落动作(掩码、阻断还是放行)三步闭环。定义层负责角色、字段、动作(掩码 / 替换 / 泛化 / 阻断)管理;解析层负责请求上下文匹配:谁、看什么、在哪看、为什么看;执行层负责代理、网关、SDK 三种接入形态的选型落地。实施过程中易出现逐通道硬编码问题,即 API、BI、日志、导出通道分别单独开发管控逻辑。IBM 报告指出,安全团队人力短缺会使数据泄露损失平均增加 176 万美元,其根源是 “人力驱动安全” 模式存在固有短板;逐通道零散硬编码改造就是该模式的典型方式,人力消耗大,管控疏漏风险高。
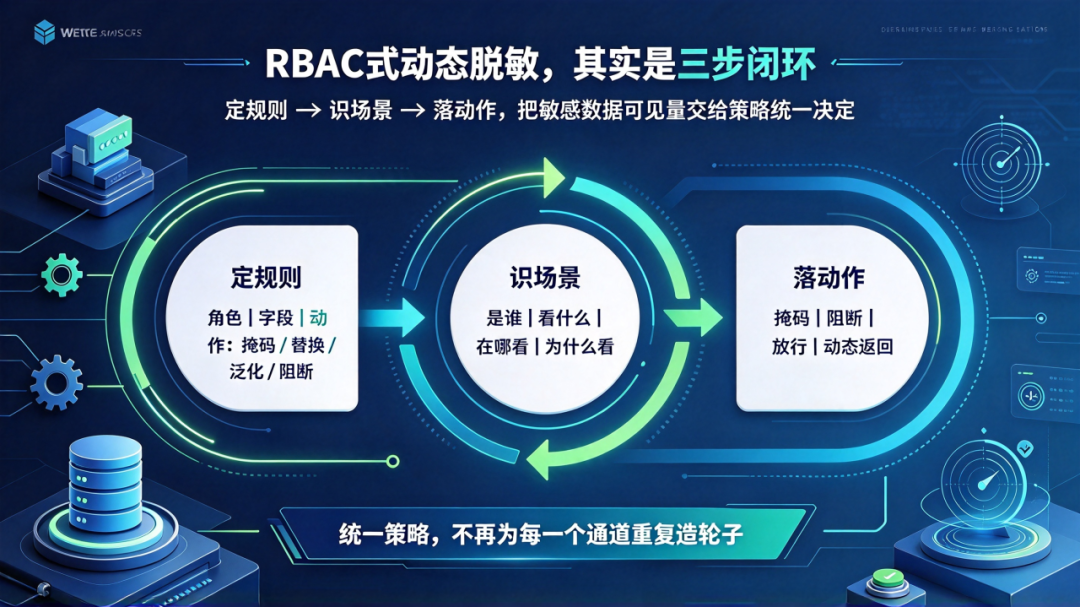
这些瓶颈的本质,是"散点改造"不可持续。以任子行(300311)的实践来看,像数安智枢·数据安全(885942)管理平台这类具备零改造接入(代理 / 网关)、策略集中编排、按角色差异化下发能力的平台,能把单通道数周的改造压缩成一次配置下发,同时把脱敏结果统一审计、可追溯——这正是 RBAC 式动态脱敏能成为"标配"的工程前提。再往前一步,数安智巡·数据安全(885942)风险检测系统可对脱敏执行与访问行为做 7×24 小时全域监测,谁在什么时候、以什么角色调取了什么敏感数据,异常行为近实时发现、精准告警,零信任才算真正闭环。
零信任落到数据层,是一道必答题,不是选答题。RBAC 式动态脱敏从"可选合规工具"升级为"数据访问基础设施",背后是数据流动不可逆的事实。说到底,数据安全(885942)不是要把数据锁死,而是让数据在可控的前提下安全流动、释放价值——这一点,始终是数据安全(885942)的核心逻辑。
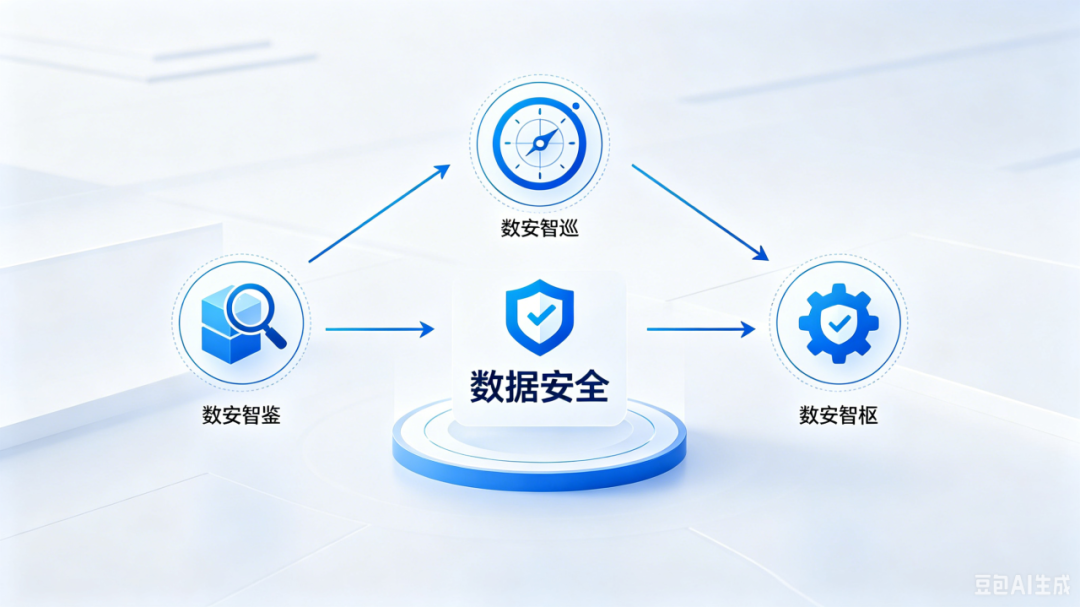
零信任建设是一套完整体系,不能止步于网络与身份层面,数据层是不可忽视的关键环节。RBAC 式动态脱敏正在从可选的合规工具,演进为数据访问的基础设施。数据安全(885942)分类分级为 RBAC 角色建模提供资产与等级基准,任子行(300311)数安智鉴、数安脱敏模块、数安智枢、数安智巡闭环方案,把零信任最小权限原则落地到每一次数据访问,在做好防护的前提下保障数据安全(885942)流转释放业务价值。
未来,数据安全(885942)分类分级将持续和零信任数据层能力深度融合,任子行(300311)持续面向金融、运营商、政企场景迭代 RBAC 动态脱敏能力,助力客户构建完整的数据层零信任防护体系。


